Pelanggan menghantar fail APK kepada anda. Adakah ia penipuan?
Nombor WhatsApp yang digodam menghantar fail aplikasi dan fail zip kepada semua kenalannya, termasuk perniagaan. Ini cara pasukan anda kekal selamat.
Anggap fail APK, program atau zip di WhatsApp sebagai penipuan sehingga penghantar mengesahkannya, walaupun ia datang daripada pelanggan yang anda kenal. Nombor yang digodam menghantar fail ini kepada setiap kenalan. Jangan buka di telefon atau komputer kerja, tanya pelanggan dalam sembang apa fail itu, dan beritahu mereka nombor mereka mungkin digodam.
Kenapa pelanggan menghantar fail APK dan zip kepada perniagaan anda?
Selalunya, bukan pelanggan yang menghantarnya. WhatsApp mereka yang menghantar.
Penipuan ini berjalan secara berantai. Seseorang menerima fail yang kelihatan seperti resit pembayaran, kad jemputan kahwin, notis jejak bungkusan atau surat undang-undang. Mereka membukanya. Fail itu sebenarnya aplikasi Android atau skrip Windows yang memberi penipu kawalan ke atas telefon atau komputer, termasuk WhatsApp. Sejak saat itu, WhatsApp mereka menghantar fail yang sama kepada semua kenalan: kawan, keluarga, rakan sekerja, dan perniagaan yang pernah mereka hubungi. Termasuk anda.
Polis Malaysia telah memberi amaran tentang perkara ini sejak 2023. Pada Jun 2024, pengarah Jabatan Siasatan Jenayah Komersial Bukit Aman berkata sebaik mangsa memasang aplikasi sebegini, "the criminal will gain full access to the victim's phone without their knowledge", dan meminta orang ramai "avoid downloading any application files (.apk) received through messages, emails, or other similar channels."
Jenis fail sudah berubah sejak itu. Pada Jun 2026, MyCERT memberi amaran tentang fail yang dihantar melalui WhatsApp yang disamar sebagai dokumen undang-undang, hutang atau kewangan, tetapi sebenarnya fail Visual Basic Script (.vbs) yang menyasarkan komputer yang menggunakan WhatsApp Web dan Desktop, dan imbasan antivirus biasa tidak mungkin mengesan atau membuang apa yang dipasangnya. Pada Oktober 2026, laporan menyebut fail ZIP dan RAR dihantar daripada kenalan sedia ada, termasuk kawan, rakan sekerja dan kenalan perniagaan, yang WhatsApp mereka mungkin digodam tanpa mereka sedari.
Bagi perniagaan, ini bermakna fail itu masuk ke peti masuk bersama anda, daripada pelanggan sebenar, dalam sembang yang kelihatan biasa. Sesiapa dalam pasukan anda boleh menekannya, terutamanya apabila namanya seperti sesuatu yang anda jangka daripada pelanggan, contohnya resit.
Jenis fail apakah yang pasukan anda tidak patut buka tanpa bertanya?
Bahayanya ada pada fail yang berjalan sebagai program, bukan dokumen biasa. Ini jenis yang perlu dihentikan:
| Jenis | Contoh |
|---|---|
| Aplikasi Android | apk, xapk, apks |
| Program dan skrip Windows | exe, msi, scr, bat, cmd, js, vbs, ps1, hta, jar |
| Fail pintasan | lnk, url |
| Imej cakera dan pemasang | iso, img, vhd, dmg, pkg |
| Arkib yang boleh menyembunyikan mana-mana di atas | zip, rar, 7z, cab |
Gambar, nota suara, video dan PDF ialah apa yang biasa pelanggan hantar, dan itu bukan masalahnya di sini. Tetapi nama fail boleh menipu. "Resit.zip" atau "Resit.img" kedengaran seperti pelanggan menghantar bukti pembayaran, tetapi zip boleh menyembunyikan program di dalamnya, dan img ialah imej cakera yang dibuka seperti pemacu dengan program di dalamnya. "Jemputan_Kahwin.apk" ialah aplikasi, bukan kad jemputan. Lihat hujung selepas titik terakhir, bukan namanya.
Pautan boleh membawa fail yang sama. Pautan yang berakhir dengan ".apk" atau ".exe" terus memuat turun program itu, jadi layan ia seperti fail itu sendiri. Pautan pendek yang menyembunyikan hujungnya tidak boleh dinilai daripada teksnya; jika anda tidak menjangka sebarang muat turun, jangan tekan.
Apa yang patut pasukan anda buat apabila pelanggan menghantarnya?
Pelanggan sebenar kadang-kadang memang menghantar fail zip, contohnya satu set dokumen untuk sebut harga. Jadi matlamatnya bukan menyekat setiap fail, tetapi memastikan tiada siapa membukanya tanpa sebab. Setuju dengan empat langkah ini bersama pasukan anda:
- Jangan buka atau muat turun di peranti kerja. Telefon kerja dan komputer yang menjalankan WhatsApp Web menyimpan setiap sembang pelanggan. Itulah yang penipu mahukan.
- Tanya dalam sembang apa fail itu. "Hai, kami menerima satu fail daripada anda. Adakah anda memang mahu menghantarnya?" Pelanggan sebenar akan menerangkan. Nombor yang digodam biasanya tidak menjawab, atau pelanggan membalas bahawa mereka tidak pernah menghantar apa-apa.
- Jika ia tulen, minta format yang lebih selamat. PDF atau gambar sebagai ganti zip ialah permintaan yang munasabah. Jika anda terpaksa membuka fail asal, buka di peranti yang anda sanggup padam.
- Jika nombor itu kelihatan digodam, beritahu pelanggan. Selalunya mereka tidak tahu. Cadangkan mereka matikan internet pada setiap peranti tempat WhatsApp mereka log masuk, dan hidupkan pengesahan dua langkah.
Tulis empat langkah ini di tempat setiap ejen boleh lihat, dan pastikan kakitangan paling baharu tahu. Orang yang paling mungkin menekan fail itu ialah orang yang tidak tahu ia boleh berbahaya.
Bagaimana jika nombor perniagaan anda sendiri mula menghantar fail?
Penipuan yang sama boleh sampai ke nombor anda. Jika seseorang dalam pasukan membuka fail sebegini di telefon atau komputer yang menjalankan WhatsApp perniagaan anda, nombor anda boleh mula menghantar fail itu kepada pelanggan dalam beberapa minit, dan setiap seorang kini menerima fail "daripada" perniagaan anda.
Bertindak pantas:
- Matikan internet pada setiap peranti tempat WhatsApp perniagaan anda log masuk atau dipautkan: telefon, komputer dan tablet.
- Tunggu 10 minit, kemudian hidupkan semula internet telefon.
- Hidupkan pengesahan dua langkah dalam WhatsApp, dan jangan sekali-kali kongsi kod 6 digit anda.
- Kemudian beri amaran kepada pelanggan yang menerima fail itu, supaya mereka tidak membukanya.
Nasihat MyCERT untuk peranti yang dijangkiti ialah langkah pertama yang sama: putuskan sambungan internet peranti itu serta-merta untuk memotong akses jauh penyerang. Ia juga meminta orang ramai tidak memajukan fail yang mencurigakan, dan melaporkannya kepada Cyber999 di [email protected].
Bagaimanakah Mampu AI memberi amaran kepada pasukan anda tentang fail berisiko?
Mampu AI memerhati kedua-dua arah sembang WhatsApp anda.
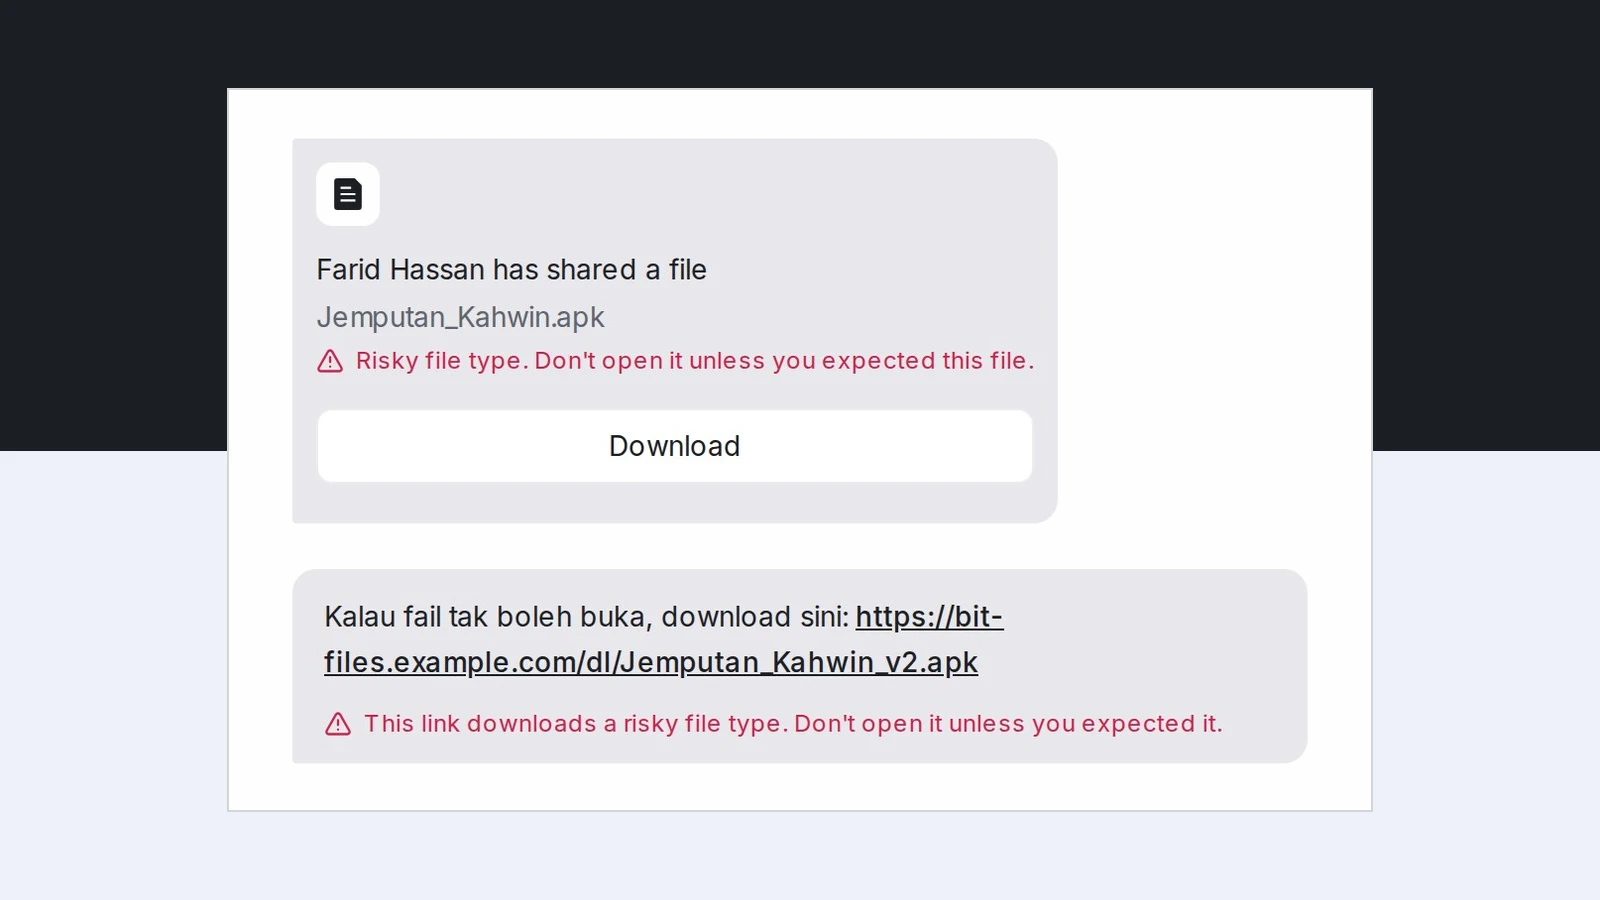
Apabila pelanggan menghantar fail atau pautan berisiko, sembang menandakannya dengan warna merah: Risky file type. Don't open it unless you expected this file. di bawah fail, dan This link downloads a risky file type. Don't open it unless you expected it. di bawah pautan yang terus menuju ke fail sebegini. Ejen yang ditugaskan kepada sembang dan setiap admin menerima notis Risky file or link dalam My Inbox yang menamakan fail atau pautan itu; jika tiada siapa ditugaskan, admin yang menerimanya. Ia hanya memberi amaran: tiada apa disekat, tiada label ditambah dan ejen AI anda terus menjawab, kerana pelanggan sebenar juga menghantar fail ini. Setiap orang juga boleh menghidupkan e-mel atau push untuk notis ini dalam tetapan notifikasi mereka.
Apabila nombor anda sendiri menghantar fail zip atau program kepada 3 sembang atau lebih dalam 10 minit, peti masuk anda memaparkan amaran merah dan admin anda menerima e-mel serta-merta, kemudian setiap 5 minit selagi fail terus keluar. Ejen AI anda pada peti masuk itu berdiam supaya seseorang yang menjawab soalan, dan setiap pelanggan yang menerima fail dilabel suspicious-file-received, supaya anda boleh memberi amaran kepada mereka semua dengan satu WhatsApp blasting.
Soalan lazim
Sumber
Setiap peraturan dan angka di halaman ini bertarikh dan dipautkan kepada sumbernya. Angka Mampu AI ialah peratusan tanpa nama merentas pelanggan di Mampu AI.
Amaran disemak: 25 Oktober 2026
Sumber awam
- The Vibes, "Beware of wedding invites carrying malware, says Bukit Aman" (4 Jun 2024)https://www.thevibes.com/index.php/articles/news/102258/beware-of-wedding-invites-carrying-malware-says-bukit-aman
- The Star, "MyCert warns of malware being spread through WhatsApp Web and Desktop" (25 Jun 2026)https://www.thestar.com.my/tech/tech-news/2026/06/25/mycert-warns-of-malware-being-spread-through-whatsapp-web-and-desktop
- SAYS, "Malaysians Are Receiving ZIP & RAR Files From WhatsApp Contacts. Here's What You Shouldn't Do" (21 Oktober 2026)https://says.com/my/tech/malaysians-are-receiving-zip-rar-files-from-whatsapp-contacts-heres-what-you-shouldnt-do
Dapatkan amaran sebelum sesiapa membuka fail berisiko
Hubungi pasukan kami. Kami akan menyambungkan WhatsApp anda dan menunjukkan amaran merah pada fail dan pautan berisiko, serta notis yang admin anda terima apabila pelanggan menghantarnya.