Lihat amaran apabila pelanggan menghantar fail atau pautan berisiko
Fail aplikasi, fail program dan pautan yang memuat turunnya kini ada amaran merah dalam perbualan, dan ejen serta admin menerima notis.
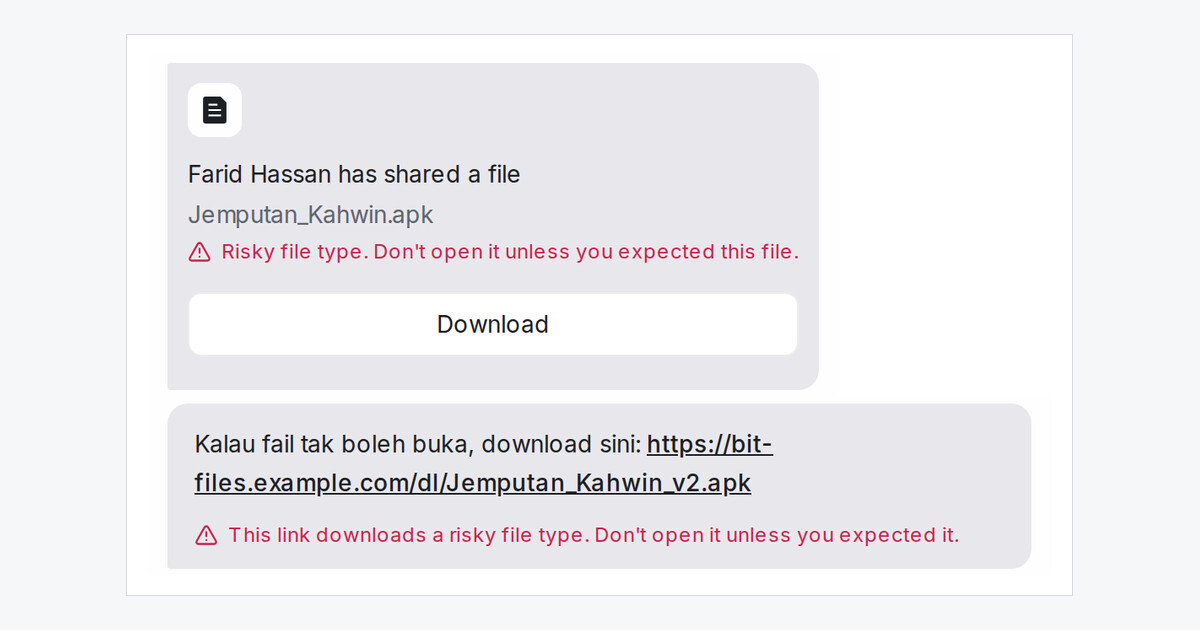
Penipu menghantar fail "jemputan kahwin" atau "jejak bungkusan" yang sebenarnya aplikasi, dan ia mengambil alih telefon atau komputer yang membukanya. Mampu AI kini menandakan fail ini dalam perbualan dan memberitahu pasukan anda sebelum sesiapa membukanya.
Apa yang pasukan saya nampak?
- Pada fail. Aplikasi, program, imej cakera atau arkib memaparkan Risky file type. Don't open it unless you expected this file. di bawah namanya, sama ada dihantar sendiri atau bersama kapsyen.
- Pada pautan. Pautan yang memuat turun salah satu fail ini memaparkan This link downloads a risky file type. Don't open it unless you expected it. Halaman kedai, peta dan PDF tidak memaparkan apa-apa.
- Dalam My Inbox. Ejen yang ditugaskan kepada perbualan dan setiap admin menerima entri Risky file or link yang menamakan fail atau pautan itu. Jika tiada sesiapa ditugaskan, admin yang menerimanya.
Adakah fail itu disekat?
Tidak. Pelanggan sebenar juga menghantar fail zip dan pemasang, jadi tiada apa yang disekat, tiada label ditambah dan ejen AI anda terus menjawab. Setiap orang juga boleh menerima notis melalui e-mel atau push di bawah Notification preferences dalam tetapan profil masing-masing.
Amaran nombor WhatsApp yang digodam kini mengira senarai jenis fail yang sama dan lebih luas.