客户给你发来 APK 文件, 是诈骗吗?
被盗用的 WhatsApp 号码正在把应用文件和 zip 文件发给通讯录里的每一个人,包括商家。以下是让团队保持安全的方法。
在 WhatsApp 上收到 APK、程序或 zip 文件,在发送者确认之前都应当作诈骗处理,即使来自你认识的客户。被盗用的号码会把这些文件发给每一个联系人。不要在工作手机或电脑上打开,在聊天里问客户这是什么文件,并告诉对方他的号码可能已被盗用。
为什么客户会给你的生意发来 APK 和 zip 文件?
大多数时候,发文件的不是客户本人,而是他的 WhatsApp。
这种诈骗是连锁传播的。有人收到一个看起来像付款收据、结婚请柬、包裹追踪通知或律师信的文件,打开了它。这个文件其实是一个 Android 应用或 Windows 脚本,让骗子控制了手机或电脑,包括 WhatsApp。从那一刻起,他的 WhatsApp 会把同一个文件发给通讯录里的每个人:朋友、家人、同事,以及他聊过的商家。也包括你。
马来西亚警方从 2023 年起就对此发出警告。2024 年 6 月,武吉阿曼商业罪案调查局总监表示,受害者一旦安装这类应用,"the criminal will gain full access to the victim's phone without their knowledge",并呼吁公众 "avoid downloading any application files (.apk) received through messages, emails, or other similar channels."
此后文件的形式也变了。2026 年 6 月,MyCERT 警告有文件通过 WhatsApp 发送,伪装成合法的法律、债务或财务文件,其实是针对使用 WhatsApp Web 和 Desktop 的电脑的 Visual Basic Script(.vbs)文件,而且普通的杀毒扫描不太可能检测或清除它安装的东西。2026 年 10 月,有报道指 ZIP 和 RAR 文件从现有联系人那里发出,包括朋友、同事和生意伙伴,他们的 WhatsApp 可能在不知情的情况下已被盗用。
对商家来说,这意味着文件会进入你的共享收件箱,来自真实的客户,出现在看起来很正常的对话里。团队里任何人都可能点开它,尤其是当文件名看起来像客户本来就会发的东西,例如收据。
哪些文件类型,团队不先问清楚就绝对不能打开?
危险在于会作为程序运行的文件,而不是普通文档。以下类型要先停下来:
| 类型 | 例子 |
|---|---|
| Android 应用 | apk、xapk、apks |
| Windows 程序和脚本 | exe、msi、scr、bat、cmd、js、vbs、ps1、hta、jar |
| 快捷方式文件 | lnk、url |
| 磁盘映像和安装包 | iso、img、vhd、dmg、pkg |
| 可以藏住以上任何文件的压缩包 | zip、rar、7z、cab |
照片、语音、视频和 PDF 是客户平时会发的,问题不在这里。但文件名会骗人。"Receipt.zip" 或 "Receipt.img" 看起来像客户发来付款证明,但 zip 里面可以藏着程序,img 是磁盘映像,打开后就像一个装着程序的磁盘。"Jemputan_Kahwin.apk" 是一个应用,不是请柬。要看最后一个点后面的结尾,而不是名字。
链接也可以带着同样的文件。以 ".apk" 或 ".exe" 结尾的链接会直接下载程序,所以要像对待文件本身一样对待它。隐藏了结尾的短链接无法从文字判断;如果你没有在等下载,就不要点。
客户发来这种文件时,团队该怎么做?
真实客户有时确实会发 zip 文件,例如报价需要的一组文件。所以目标不是挡掉每一个文件,而是确保没有人在没有理由的情况下打开它。和团队约定以下四个步骤:
- 不要在工作设备上打开或下载。 工作手机和运行 WhatsApp Web 的电脑里有每一位客户的对话,这正是骗子想要的。
- 在聊天里问这是什么文件。 "你好,我们收到你发来的一个文件,请问是你要发的吗?" 真实客户会解释。被盗用的号码通常不会回答,或者客户回复说他根本没发过。
- 如果是真的,请对方换一个更安全的格式。 请对方改发 PDF 或照片而不是 zip,是合理的要求。如果一定要打开原文件,就在一台可以随时清空的设备上打开。
- 如果号码看起来被盗用了,告诉客户。 他们往往不知道。建议他们关掉所有登录了 WhatsApp 的设备的网络,并开启两步验证。
把这四个步骤写在每位客服都看得到的地方,确保最新的员工也知道。最可能点开文件的,正是不知道它有危险的人。
如果你自己的商业号码开始发文件怎么办?
同样的诈骗也可能找上你的号码。如果团队里有人在运行商业 WhatsApp 的手机或电脑上打开了这类文件,你的号码可能在几分钟内开始把文件发给你的客户,每一位客户都会收到一个"来自"你生意的文件。
要快速行动:
- 关掉所有登录或链接了商业 WhatsApp 的设备的网络:手机、电脑和平板。
- 等 10 分钟,再打开手机的网络。
- 在 WhatsApp 里开启两步验证,绝对不要把 6 位数验证码告诉任何人。
- 然后提醒收到文件的客户,不要打开它。
MyCERT 对受感染设备的建议也是同样的第一步:立刻断开受影响设备的网络,切断攻击者的远程访问。它也呼吁大家不要转发可疑文件,并向 Cyber999 举报:[email protected]。
Mampu AI 如何提醒团队注意风险文件?
Mampu AI 会同时留意 WhatsApp 对话的两个方向。
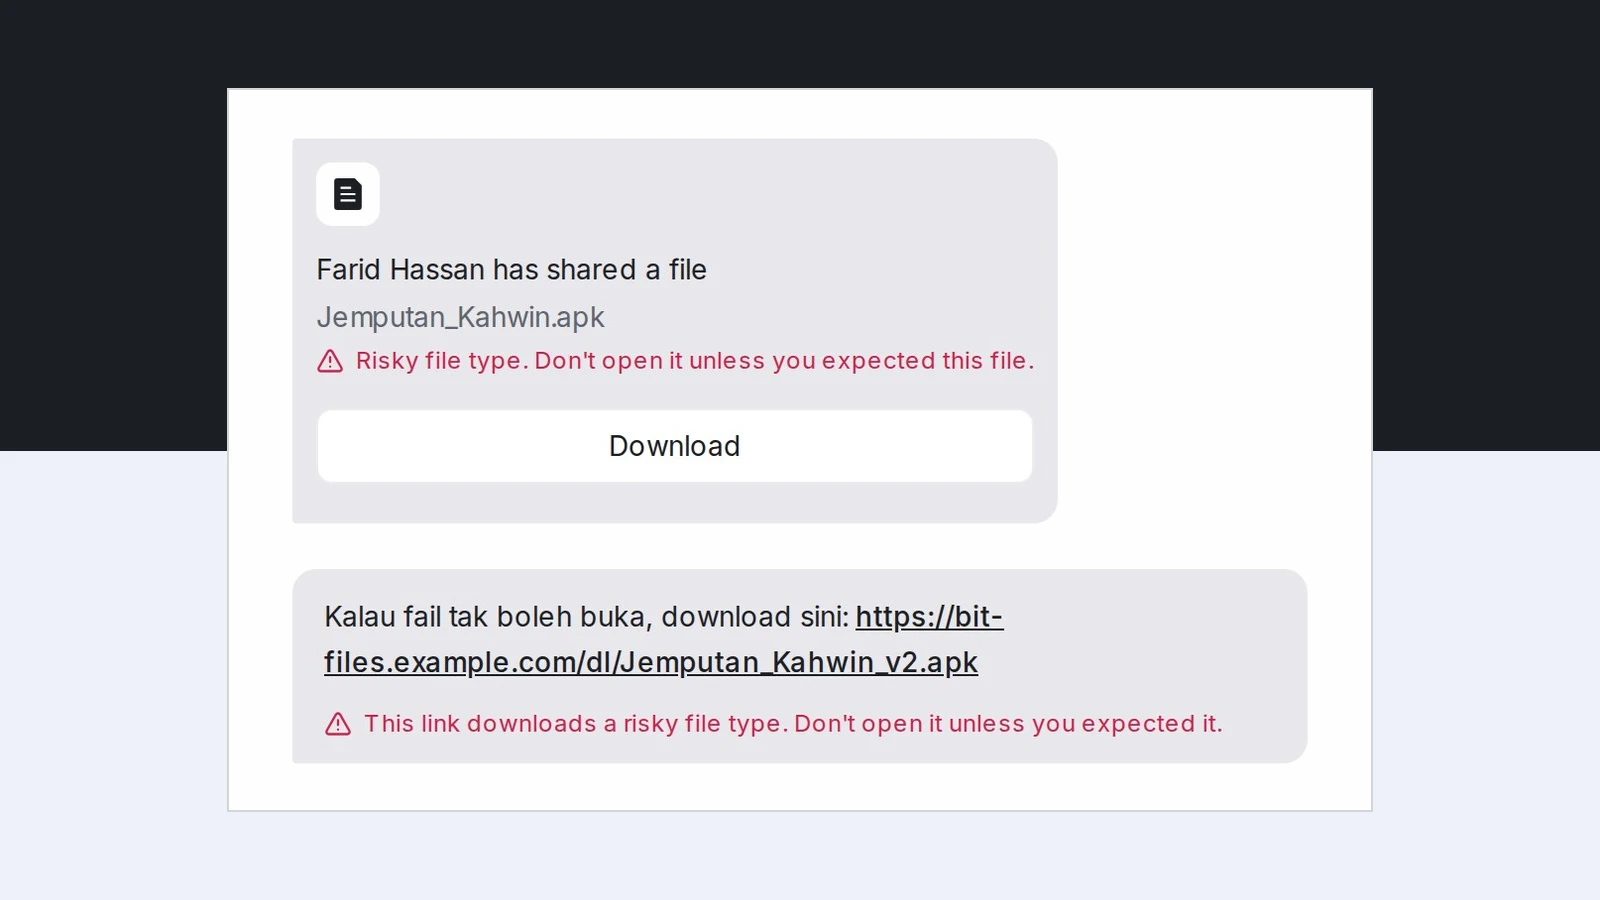
当客户发来风险文件或链接时,对话会用红色标出:文件下方显示 Risky file type. Don't open it unless you expected this file.,直接指向这类文件的链接下方显示 This link downloads a risky file type. Don't open it unless you expected it.。负责该对话的客服和每位管理员会在 My Inbox 收到一条 Risky file or link 通知,写明文件或链接;如果没有人负责,则由管理员收到。它只做提醒:不会挡掉任何东西,不会加标签,AI 客服也会继续回答,因为真实客户也会发这些文件。每个人也可以在自己的通知设置里为这条通知开启电邮或推送。
当你自己的号码在 10 分钟内向 3 个或以上对话发送 zip 或程序文件时,收件箱会显示红色警报,管理员会立刻收到电邮,之后只要文件还在发出,每 5 分钟再发一次。该收件箱上的 AI 客服会暂停,由真人处理客户的提问;每位收到文件的客户都会被加上 suspicious-file-received 标签,方便你用一次 WhatsApp blasting 提醒所有人。
常见问题
资料来源
本页的每条规则和数字都注明日期并附上来源。Mampu AI 的数字是 Mampu AI 客户的匿名百分比。
警告已核实: 2026年10月25日
公开来源
- The Vibes, "Beware of wedding invites carrying malware, says Bukit Aman"(2024 年 6 月 4 日)https://www.thevibes.com/index.php/articles/news/102258/beware-of-wedding-invites-carrying-malware-says-bukit-aman
- The Star, "MyCert warns of malware being spread through WhatsApp Web and Desktop"(2026 年 6 月 25 日)https://www.thestar.com.my/tech/tech-news/2026/06/25/mycert-warns-of-malware-being-spread-through-whatsapp-web-and-desktop
- SAYS, "Malaysians Are Receiving ZIP & RAR Files From WhatsApp Contacts. Here's What You Shouldn't Do"(2026 年 10 月 21 日)https://says.com/my/tech/malaysians-are-receiving-zip-rar-files-from-whatsapp-contacts-heres-what-you-shouldnt-do
在任何人打开风险文件之前收到警告
联系我们的团队。我们会帮你连接 WhatsApp,并展示风险文件和链接上的红色警告,以及客户发来时管理员收到的通知。